Di tahun 2026, lanskap ancaman siber telah berevolusi menjadi jauh lebih kompleks. Dengan adopsi AI yang masif, serangan siber tidak lagi dilakukan secara manual, melainkan melalui agen-agen otonom yang bekerja 24/7 untuk menemukan celah keamanan. Dalam lingkungan cloud yang menjadi tulang punggung ekonomi digital, strategi keamanan konvensional seperti firewall berbasis perimeter sudah tidak lagi memadai.
Evolusi Zero Trust Architecture di Era Cloud 2026
Konsep Zero Trust Architecture kini telah menjadi standar emas bagi perusahaan di tahun 2026. Prinsip utamanya tetap konsisten: never trust, always verify. Namun, implementasinya telah jauh lebih canggih. Setiap akses, baik dari pengguna internal maupun perangkat IoT, diverifikasi secara dinamis berdasarkan perilaku (behavioral analytics), lokasi, dan konteks ancaman secara real-time. Tidak ada lagi asumsi bahwa entitas di dalam jaringan perusahaan lebih aman daripada di luar.
Pentingnya Cloud-Native Security
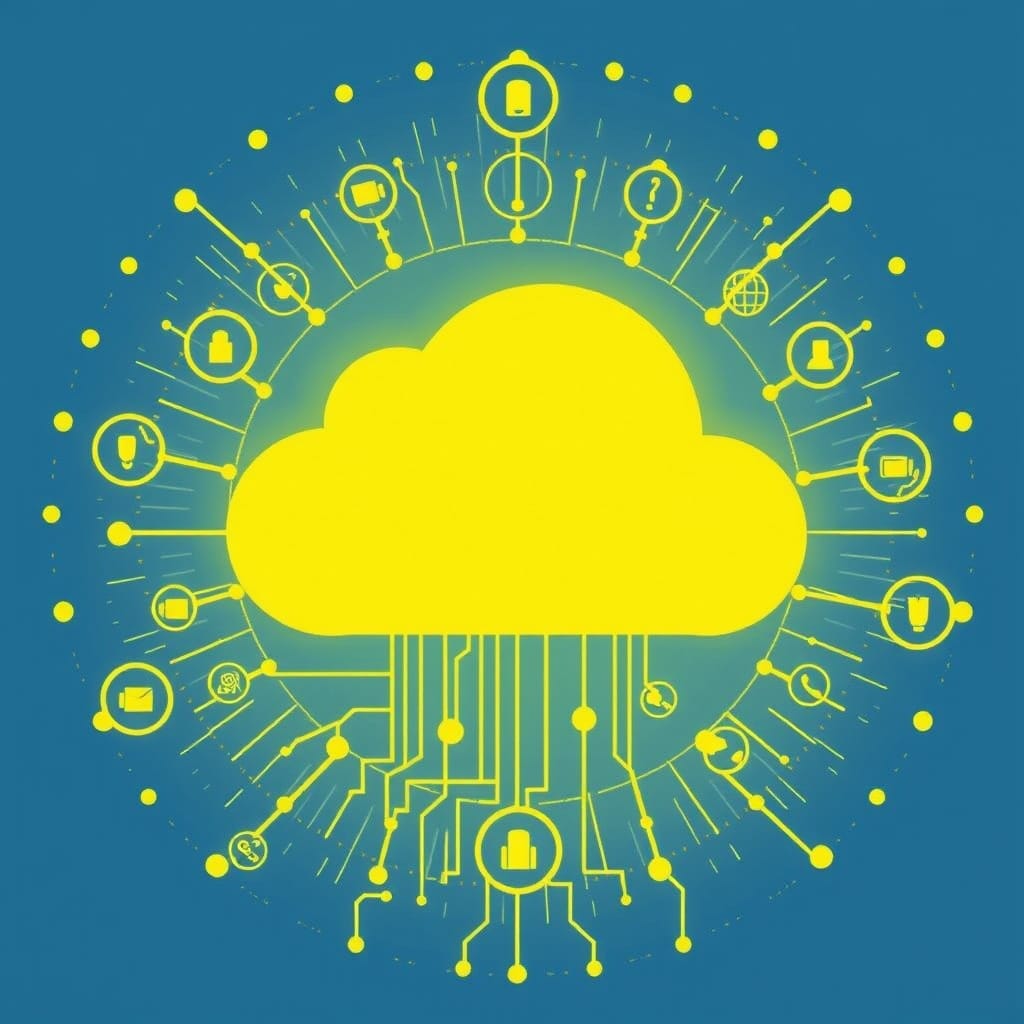
Keamanan berbasis cloud-native kini menjadi keharusan. Di tahun 2026, keamanan tidak lagi dipasang sebagai lapisan tambahan (add-on), melainkan sudah tertanam langsung ke dalam siklus pengembangan aplikasi atau DevSecOps. Hal ini memastikan bahwa sejak baris kode pertama ditulis, standar keamanan sudah diterapkan. Teknologi container security dan serverless protection menjadi garda terdepan dalam melindungi aset digital perusahaan dari serangan injeksi dan eksploitasi kerentanan.
AI vs AI: Perang Siber Otonom
Tahun 2026 ditandai dengan fenomena \”perang AI\”. Penyerang menggunakan model AI generatif untuk membuat malware polimorfik yang dapat mengubah kode dirinya sendiri untuk menghindari deteksi. Di sisi lain, tim keamanan siber perusahaan menggunakan sistem AI-driven Threat Detection yang mampu memprediksi pola serangan sebelum serangan tersebut benar-benar terjadi. Kecepatan respons adalah penentu kemenangan; sistem pertahanan yang lambat dalam hitungan detik bisa berarti kerugian jutaan dolar.
Tantangan Privasi dalam Keamanan Data
Seiring dengan semakin ketatnya regulasi privasi data di tahun 2026, perusahaan harus menyeimbangkan antara keamanan yang kuat dan hak privasi pengguna. Penggunaan teknologi Privacy-Enhancing Technologies (PETs) seperti Homomorphic Encryption mulai diadopsi secara luas. Teknologi ini memungkinkan data tetap terenkripsi bahkan saat sedang diproses atau dianalisis, sehingga risiko kebocoran data saat komputasi dapat diminimalkan ke titik terendah.
Strategi Membangun Resiliensi Siber
Membangun pertahanan siber di tahun 2026 bukan lagi sekadar memasang antivirus. Perusahaan harus fokus pada resiliensi—kemampuan untuk tetap beroperasi meskipun sedang diserang. Strategi yang efektif meliputi:
- Automated Incident Response: Menggunakan skrip otomatis untuk mengisolasi segmen jaringan yang terinfeksi secara instan.
- Continuous Monitoring: Pemantauan berkelanjutan terhadap seluruh aset cloud untuk mendeteksi anomali sekecil apa pun.
- Budaya Keamanan: Pelatihan berkelanjutan bagi karyawan agar tetap waspada terhadap teknik social engineering berbasis AI, seperti deepfake phishing yang semakin sulit dibedakan dari komunikasi asli.
FAQ
- Mengapa keamanan tradisional tidak lagi cukup di 2026? Karena ancaman saat ini bersifat otomatis dan menggunakan AI, sehingga memerlukan pertahanan yang sama cerdas dan cepatnya.
- Apa itu Zero Trust dalam konteks cloud? Model yang mengharuskan verifikasi identitas dan izin secara terus-menerus bagi setiap pengguna dan perangkat, tidak peduli apakah mereka berada di dalam atau di luar jaringan.
- Bagaimana AI membantu keamanan siber? AI memproses jutaan sinyal data per detik untuk mengidentifikasi pola ancaman yang tidak terlihat oleh mata manusia.
Keamanan cloud di tahun 2026 adalah perjuangan tanpa henti melawan inovasi penjahat siber. Dengan mengadopsi teknologi pertahanan berbasis AI dan prinsip Zero Trust, perusahaan dapat membangun ekosistem digital yang tidak hanya aman, tetapi juga tangguh dalam menghadapi tantangan masa depan.